Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie mounte ich ein Network File System (NFS)?
Um ein Network File System (NFS) zu mounten, musst du zunächst sicherstellen, dass der NFS-Server und der NFS-Client korrekt konfiguriert sind und im selben Netzwerk sind. Dann kannst du den Befehl "mount" verwenden, um das NFS-Verzeichnis auf dem Client zu mounten. Du musst die IP-Adresse oder den Hostnamen des NFS-Servers sowie den Pfad zum freigegebenen Verzeichnis angeben. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für File system
Top-Angebote
Produkte zum Begriff File system:
-
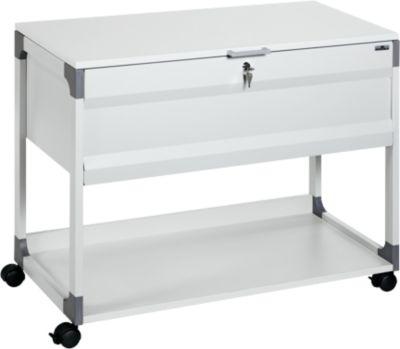
Hängemappenwagen System File Trolley 90 A4, grauHängemappenwagen für ca. 90 Hängemappen oder ca. 8 Aktenordner mit Bügelaufhängung (ca. 80 mm Rückenbreite) oder 15 Aktenordner mit Bügelaufhängung (ca. Rückenbreite 40 mm) im Format A4. Schienenabstand 330 mm. Mit Bodenplatte für die Ablage von ca. 8 Standardordnern. Ein Querbalken an der Rückseite der Ablagefläche verhindert das Durchrutschen von Ordnern. * Maße: B 750 x T 432 x H 715 mm343,91 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
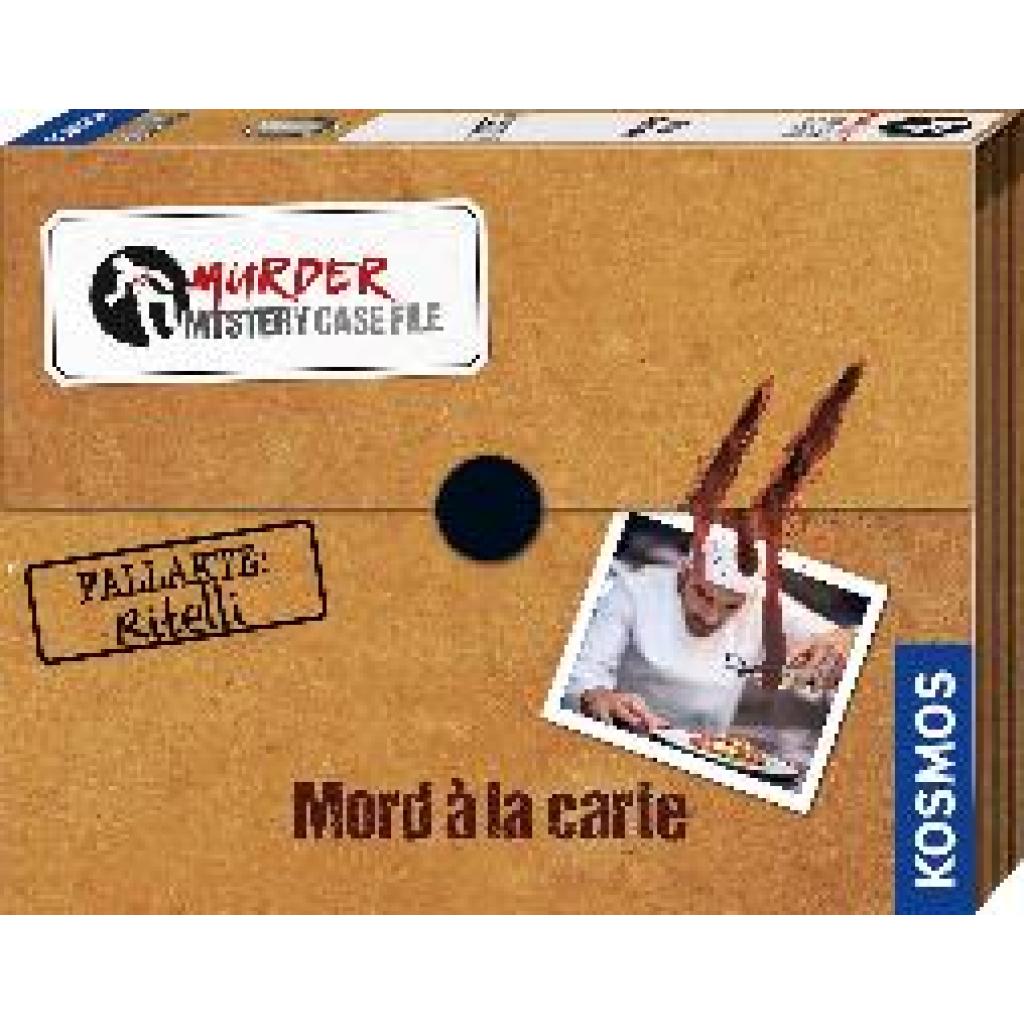
Murder Mystery Case File - Mord à la carteMurder Mystery Case File - Mord à la carte , Ein umfangreiches Case File für Hobby-Ermittler. Mit über 50 Hinweisen und realistischem Beweismaterial. Enthält über 50 Hinweise (Fotos, Zeitungsausschnitte, Zeugenaussagen, Briefe usw.). Gemeinsam oder auch alleine die Fall-Akten durcharbeiten, um den Täter zu entlarven. Für 1-4 SpielerInnen ab 14 Jahren. Mit Tipps und Lösungen online. Design als echte Polizei-Akte. Ermitteln wie die Profis! Wer hat den Starkoch Lorenzo Ritelli ermordet? Dieser wurde tot in seinem New Yorker Restaurant aufgefunden. Wer könnte Interesse an seinem Tod haben? Welcher Zeuge hat kein Alibi? Wer konnte an die Mordwaffe gelangen? Viele Fragen, die unbedingt geklärt werden müssen! Allein oder im Team werden Zeugenaussagen geprüft, Dokumente und Fotos gesammelt. Auch Zeitungausschnitte und weiteres Beweismaterial landen in der Ermittlungsakte. Stück für Stück setzt sich ein Bild zusammen, das zum Täter führt. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 202210, Produktform: Spiele, Keyword: brettspiele; gesellschaftsspiele; escape room spiel; gesellschaftsspiel erwachsene; sherlock holmes; spiel des jahres; brettspiele erwachsene; black stories; true detective; hidden games; suspense; csi; scotland yard; krimi spiel; tatort; party-spiel, Fachschema: Non Books / Spiele / Brettspiele~Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 88, Warengruppe: NB/Spielen/Raten, Fachkategorie: Spiele für Drinnen, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos Verlags-GmbH & Co. KG, Warnung vor Sicherheitsrisiken in der EU: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können., Länge: 296, Breite: 233, Höhe: 50, Gewicht: 480, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paragon File System Link Business Suite 15 WorkstationsDie ultimative Lösung für plattformübergreifenden Dateizugriff: Paragon File System Link Business Suite 15 Workstations Beim Wechsel zwischen verschiedenen Umgebungen wird Ihre IT-Abteilung häufig mit Inkompatibilitäten konfrontiert, die verhindern können, dass Endpunkte auf Daten unter verschiedenen Dateisystemen zugreifen. Die Paragon File System Link Business Suite bietet eine leistungsstarke und zuverlässige Lösung für den Datenaustausch in Unternehmen. Diese Suite enthält das Flaggschiff Microsoft NTFS für Mac sowie alle wichtigen Tools für den Hochgeschwindigkeits-Lese- und Schreibzugriff auf NTFS-, HFS+- und extFS-Partitionen von Ihrer Mac- oder PC-Workstation aus. Vorteile der Paragon File System Link Business Suite Schnelle Markteinführung Die Paragon File System Link Suite ist Ihr Allheilmittel in leistungskritischen oder terminsensiblen Szenarien. Die Paketkomponenten beanspruchen nur geringe Systemressourcen und bieten überlegene Datenübertragungsraten, die nativen Dateisystemen ebenbürtig oder sogar überlegen sind. Diese Suite ist ideal, wenn Sie das Beste aus Ihren Speichergeräten, einschließlich Hochgeschwindigkeits-SSDs, herausholen möchten. Universelle Einsetzbarkeit Müssen Sie vom primären macOS-Computer aus auf Daten auf NTFS-Geräten zugreifen oder nahtlos zwischen Windows-, Linux- und macOS-Dateisystemen innerhalb einer einzigen Softwareentwicklungs- oder Testumgebung wechseln? Die Paragon File System Link Business Suite macht dies möglich und erfüllt die gegenwärtigen und absehbaren Anforderungen komplexer IT-Infrastrukturen. Zuverlässigkeit von Anfang an Im Gegensatz zu vielen Open-Source-Treibern spart Ihnen die Paragon Suite Zeit bei Anpassungen, Optimierungen und Workarounds. Unsere Forschungs- und Entwicklungsabteilung gewährleistet den reibungslosen Betrieb jedes Treibers im Paket sowie Stabilität und Datenintegrität bei intensiver Unternehmensarbeitslast. Ultimative Kompatibilität Die Suite unterstützt vollständig die neuesten Betriebssystemeditionen und bietet ausfallsichere Funktionsfähigkeit auf kompatiblen Hardware- und Softwaresystemen für allgemeine und professionelle Anwendungen. Sie integriert sich nahtlos in die nativen Erscheinungsbilder von Windows und macOS. Merkmale NTFS für Mac von Paragon Software Einfacher Zugriff auf NTFS-formatierte Laufwerke auf Ihrem Mac Hervorragende Datenübertragungsgeschwindigkeit Unterstützt die neueste Version von macOS Sonoma HFS+ für Windows von Paragon Software Vollständiger Zugriff auf HFS+-Partitionen auf GPT- und MRB-Festplatten Funktionen zum Überprüfen, Einbinden und Aufheben der Einbindung Unterstützt die neueste Version von Windows 10 extFS für Mac von Paragon Software Prüf-/Lese-/Schreib-/Formatierungsfunktionen für ext2/3/4-Partitionen Beschleunigte Dateiübertragung ähnlich der nativen Leistung von macOS Kompatibel mit dem neuesten macOS macOS Sonoma Linux-Dateisysteme für Windows von Paragon Software Lese- und Schreibzugriff auf ext2-, ext3- und ext4-Volumes Lesezugriff auf Btrfs- und XFS-Volumes Lese-/Schreibunterstützung für LVM (Logical Volume Management) Volle Kompatibilität mit Windows 10 APFS für Windows von Paragon Software Lesen und Schreiben von Dateien auf APFS-formatierten Festplatten, SSDs oder Flash-Laufwerken Zugriff auf APFS-Volumes, die in macOS formatiert sind macOS Sonoma Systemanforderungen Betriebssystem Version macOS Sonoma und neuer Windows Windows 10 und neuer Linux Alle gängigen Distributionen574,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **

Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Warum bootet Windows nicht und zeigt stattdessen "grub rescue unknown file system" an?
Die Meldung "grub rescue unknown file system" tritt normalerweise auf, wenn das Betriebssystem nicht auf die Festplatte zugreifen kann, auf der es installiert ist. Dies kann auf verschiedene Probleme hinweisen, wie z.B. eine beschädigte Bootloader-Konfiguration, eine fehlerhafte Festplatte oder eine falsche Bootreihenfolge im BIOS. Um das Problem zu beheben, können Sie versuchen, den Bootloader neu zu installieren, die Festplatte zu überprüfen oder die Bootreihenfolge im BIOS zu ändern. **
Top-Angebote
Produkte zum Begriff File system:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
File System Link Business SuiteFile System Link Business Suite: Brücke zwischen Dateisystemen File System Link Business Suite: Optimieren Sie Ihre Datenverwaltung Die File System Link Business Suite ist eine umfassende Softwarelösung, entwickelt, um Unternehmen bei der effizienten Verwaltung und dem Austausch von Daten über verschiedene Plattformen und Dateisysteme hinweg zu unterstützen. Sie ist ideal für Organisationen, die in heterogenen IT-Umgebungen arbeiten und einen nahtlosen Datenaustausch zwischen unterschiedlichen Systemen benötigen. Kernfunktionen der File System Link Business Suite Umfassende Dateisystemkompatibilität Die Suite bietet umfassende Unterstützung für eine Vielzahl von Dateisystemen, einschließlich, aber nicht beschränkt auf NTFS, FAT, HFS+ und ext2/3/4. Dies ermöglicht Benutzern den Zugriff und die Verwaltung von Dateien unabhängig vom verwendeten Betriebssystem. Nahtloser Datenaustausch Du...713,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hängemappenwagen System File Trolley 90 A4, grauHängemappenwagen für ca. 90 Hängemappen oder ca. 8 Aktenordner mit Bügelaufhängung (ca. 80 mm Rückenbreite) oder 15 Aktenordner mit Bügelaufhängung (ca. Rückenbreite 40 mm) im Format A4. Schienenabstand 330 mm. Mit Bodenplatte für die Ablage von ca. 8 Standardordnern. Ein Querbalken an der Rückseite der Ablagefläche verhindert das Durchrutschen von Ordnern. * Maße: B 750 x T 432 x H 715 mm343,91 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Murder Mystery Case File - Mord à la carteMurder Mystery Case File - Mord à la carte , Ein umfangreiches Case File für Hobby-Ermittler. Mit über 50 Hinweisen und realistischem Beweismaterial. Enthält über 50 Hinweise (Fotos, Zeitungsausschnitte, Zeugenaussagen, Briefe usw.). Gemeinsam oder auch alleine die Fall-Akten durcharbeiten, um den Täter zu entlarven. Für 1-4 SpielerInnen ab 14 Jahren. Mit Tipps und Lösungen online. Design als echte Polizei-Akte. Ermitteln wie die Profis! Wer hat den Starkoch Lorenzo Ritelli ermordet? Dieser wurde tot in seinem New Yorker Restaurant aufgefunden. Wer könnte Interesse an seinem Tod haben? Welcher Zeuge hat kein Alibi? Wer konnte an die Mordwaffe gelangen? Viele Fragen, die unbedingt geklärt werden müssen! Allein oder im Team werden Zeugenaussagen geprüft, Dokumente und Fotos gesammelt. Auch Zeitungausschnitte und weiteres Beweismaterial landen in der Ermittlungsakte. Stück für Stück setzt sich ein Bild zusammen, das zum Täter führt. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 202210, Produktform: Spiele, Keyword: brettspiele; gesellschaftsspiele; escape room spiel; gesellschaftsspiel erwachsene; sherlock holmes; spiel des jahres; brettspiele erwachsene; black stories; true detective; hidden games; suspense; csi; scotland yard; krimi spiel; tatort; party-spiel, Fachschema: Non Books / Spiele / Brettspiele~Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 88, Warengruppe: NB/Spielen/Raten, Fachkategorie: Spiele für Drinnen, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos Verlags-GmbH & Co. KG, Warnung vor Sicherheitsrisiken in der EU: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können., Länge: 296, Breite: 233, Höhe: 50, Gewicht: 480, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie mounte ich ein Network File System (NFS)?
Um ein Network File System (NFS) zu mounten, musst du zunächst sicherstellen, dass der NFS-Server und der NFS-Client korrekt konfiguriert sind und im selben Netzwerk sind. Dann kannst du den Befehl "mount" verwenden, um das NFS-Verzeichnis auf dem Client zu mounten. Du musst die IP-Adresse oder den Hostnamen des NFS-Servers sowie den Pfad zum freigegebenen Verzeichnis angeben. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für File system
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Paragon File System Link Business Suite 15 WorkstationsDie ultimative Lösung für plattformübergreifenden Dateizugriff: Paragon File System Link Business Suite 15 Workstations Beim Wechsel zwischen verschiedenen Umgebungen wird Ihre IT-Abteilung häufig mit Inkompatibilitäten konfrontiert, die verhindern können, dass Endpunkte auf Daten unter verschiedenen Dateisystemen zugreifen. Die Paragon File System Link Business Suite bietet eine leistungsstarke und zuverlässige Lösung für den Datenaustausch in Unternehmen. Diese Suite enthält das Flaggschiff Microsoft NTFS für Mac sowie alle wichtigen Tools für den Hochgeschwindigkeits-Lese- und Schreibzugriff auf NTFS-, HFS+- und extFS-Partitionen von Ihrer Mac- oder PC-Workstation aus. Vorteile der Paragon File System Link Business Suite Schnelle Markteinführung Die Paragon File System Link Suite ist Ihr Allheilmittel in leistungskritischen oder terminsensiblen Szenarien. Die Paketkomponenten beanspruchen nur geringe Systemressourcen und bieten überlegene Datenübertragungsraten, die nativen Dateisystemen ebenbürtig oder sogar überlegen sind. Diese Suite ist ideal, wenn Sie das Beste aus Ihren Speichergeräten, einschließlich Hochgeschwindigkeits-SSDs, herausholen möchten. Universelle Einsetzbarkeit Müssen Sie vom primären macOS-Computer aus auf Daten auf NTFS-Geräten zugreifen oder nahtlos zwischen Windows-, Linux- und macOS-Dateisystemen innerhalb einer einzigen Softwareentwicklungs- oder Testumgebung wechseln? Die Paragon File System Link Business Suite macht dies möglich und erfüllt die gegenwärtigen und absehbaren Anforderungen komplexer IT-Infrastrukturen. Zuverlässigkeit von Anfang an Im Gegensatz zu vielen Open-Source-Treibern spart Ihnen die Paragon Suite Zeit bei Anpassungen, Optimierungen und Workarounds. Unsere Forschungs- und Entwicklungsabteilung gewährleistet den reibungslosen Betrieb jedes Treibers im Paket sowie Stabilität und Datenintegrität bei intensiver Unternehmensarbeitslast. Ultimative Kompatibilität Die Suite unterstützt vollständig die neuesten Betriebssystemeditionen und bietet ausfallsichere Funktionsfähigkeit auf kompatiblen Hardware- und Softwaresystemen für allgemeine und professionelle Anwendungen. Sie integriert sich nahtlos in die nativen Erscheinungsbilder von Windows und macOS. Merkmale NTFS für Mac von Paragon Software Einfacher Zugriff auf NTFS-formatierte Laufwerke auf Ihrem Mac Hervorragende Datenübertragungsgeschwindigkeit Unterstützt die neueste Version von macOS Sonoma HFS+ für Windows von Paragon Software Vollständiger Zugriff auf HFS+-Partitionen auf GPT- und MRB-Festplatten Funktionen zum Überprüfen, Einbinden und Aufheben der Einbindung Unterstützt die neueste Version von Windows 10 extFS für Mac von Paragon Software Prüf-/Lese-/Schreib-/Formatierungsfunktionen für ext2/3/4-Partitionen Beschleunigte Dateiübertragung ähnlich der nativen Leistung von macOS Kompatibel mit dem neuesten macOS macOS Sonoma Linux-Dateisysteme für Windows von Paragon Software Lese- und Schreibzugriff auf ext2-, ext3- und ext4-Volumes Lesezugriff auf Btrfs- und XFS-Volumes Lese-/Schreibunterstützung für LVM (Logical Volume Management) Volle Kompatibilität mit Windows 10 APFS für Windows von Paragon Software Lesen und Schreiben von Dateien auf APFS-formatierten Festplatten, SSDs oder Flash-Laufwerken Zugriff auf APFS-Volumes, die in macOS formatiert sind macOS Sonoma Systemanforderungen Betriebssystem Version macOS Sonoma und neuer Windows Windows 10 und neuer Linux Alle gängigen Distributionen574,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hängemappenwagen System File Trolley 100 Multi Top, grauHängemappenwagen für ca. 100 Hängemappen oder 10 Hängeordner (Rückenbreite ca. 80 mm) oder 18 Hängeordner (Rückenbreite ca. 40 mm) im Format A4. Geeignet für alle gängigen Formate wie A4, Folio oder Foolscap. Mit Bodenplatte für die Ablage von ca. 10 Standardordnern. Mit abschließbarer Deckelplatte. Der Deckel ist bis zu einem Winkel von 90° aufklappbar, so dass der Wagen auch bei geöffnetem Deckel an der Wand stehen bleiben kann. * Maße: B 875 x T 432 x H 736 mm570,01 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Warum bootet Windows nicht und zeigt stattdessen "grub rescue unknown file system" an?
Die Meldung "grub rescue unknown file system" tritt normalerweise auf, wenn das Betriebssystem nicht auf die Festplatte zugreifen kann, auf der es installiert ist. Dies kann auf verschiedene Probleme hinweisen, wie z.B. eine beschädigte Bootloader-Konfiguration, eine fehlerhafte Festplatte oder eine falsche Bootreihenfolge im BIOS. Um das Problem zu beheben, können Sie versuchen, den Bootloader neu zu installieren, die Festplatte zu überprüfen oder die Bootreihenfolge im BIOS zu ändern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.